ユーザーセキュリティ
構成 NCache セキュリティ 堅牢なフレームワークを使用してキャッシュサーバーノードを保護する 承認 (NAIST) と 認証このページでは、認証と認可の設定に関する包括的なガイダンスを提供します。 NCache キャッシュサーバーノードのセキュリティフレームワーク。 LDAPベース ユーザー検証のための認証。さらに、ユーザーに特定のロールと権限を割り当てる方法についても説明します。
重要
クラスター内のすべての参加ノードには、均一のセキュリティ設定が必要です。
Active Directoryにサーバーを追加する
LinuxにActive LDAPサーバーを追加する
Linux システムで LDAP を設定および使用するには、必要な LDAP ユーティリティがシステムにインストールされていることを確認してください。インストール手順については、以下を参照してください。 LDAPドキュメント.
WindowsにActive LDAPサーバーを追加する
As NCache LDAP統合セキュリティをサポートしているため、キャッシュノードを保護するには、LDAPドメインコントローラーの設定を確立する必要があります。これらの設定は、 NCache 次の手順に従ってください。
- 起動する NCache Management Center を参照して、 http://localhost:8251 or
<server-ip>:8251WindowsおよびLinuxの場合。 - ソフトウェアの制限をクリック
 右上隅にある NCache 管理センターの設定。
- これにより、 ドメインコントローラーの設定 設定するページ ドメインコントローラ, ポート, 検索ベース、およびオプションで セカンダリドメインコントローラー (プライマリドメインコントローラに障害が発生した場合のバックアップドメインコントローラ)。セキュリティで保護されたポートを使用している場合は、 SSLポートを使用する チェックボックスをオンにします。
- 検索ベース LDAPエントリを検索するためのベースDN(識別名)を指定します。LDAPディレクトリ内での検索範囲を絞り込むのに役立ちます。 検索ベースLDAP ディレクトリの構造に適した正確なドメイン名については、LDAP 管理者または IT 部門に相談することをお勧めします。

- ソフトウェアの制限をクリック 確認します 提供されたドメイン コントローラー設定を確認します。
- [確認] をクリックすると、有効なユーザー資格情報を求める次のログイン プロンプトが表示されます。

- ユーザー資格情報の認証後、ドメイン コントローラーの設定を適用するために変更を保存するかどうかを求めるプロンプトが表示されます。
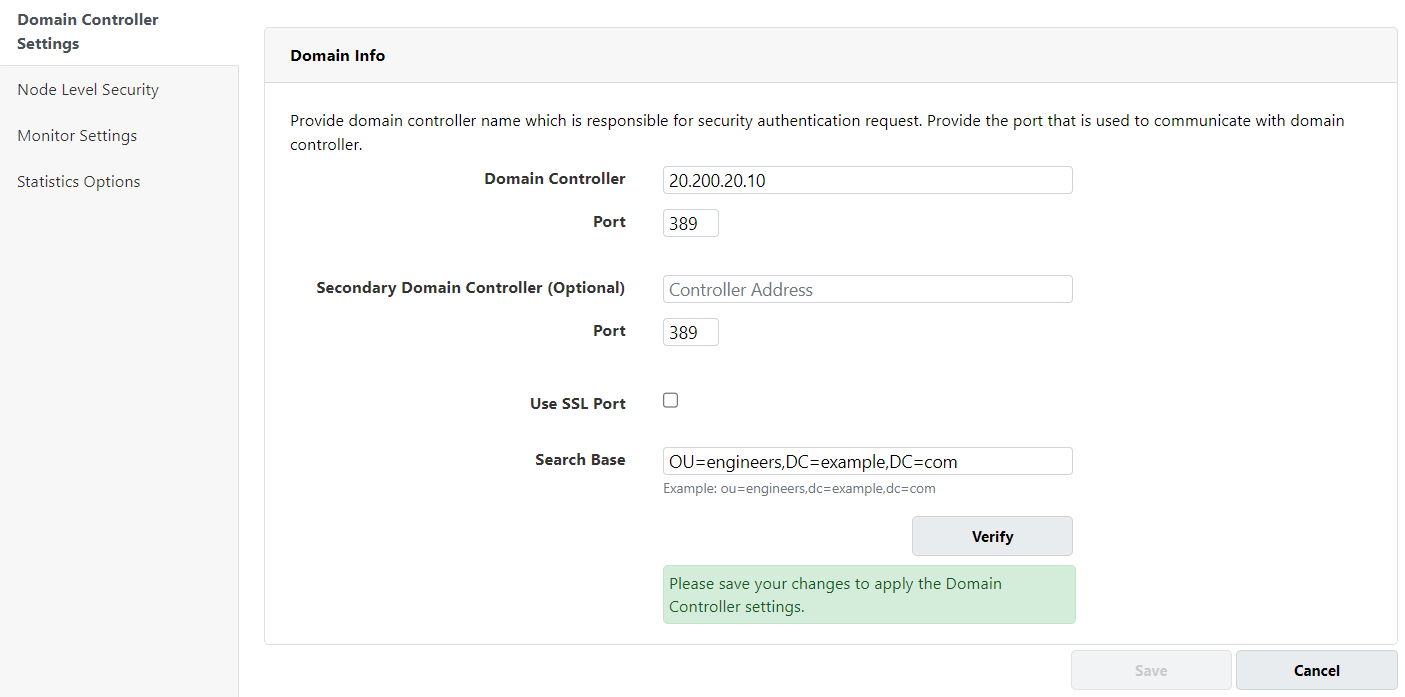
- ソフトウェアの制限をクリック Save ドメイン コントローラーの設定を保存します。
有効にする NCache ノードセキュリティ
ドメイン コントローラーの設定を行って保存したら、以下の手順に従ってキャッシュ ノードを保護します。
- ソフトウェアの制限をクリック ノードレベルのセキュリティ 左側のバーから。
- 設定するキャッシュ サーバー ノードの IP を指定します。
- 詳しくはこちら 詳細を取得 ノードの情報を取得します。
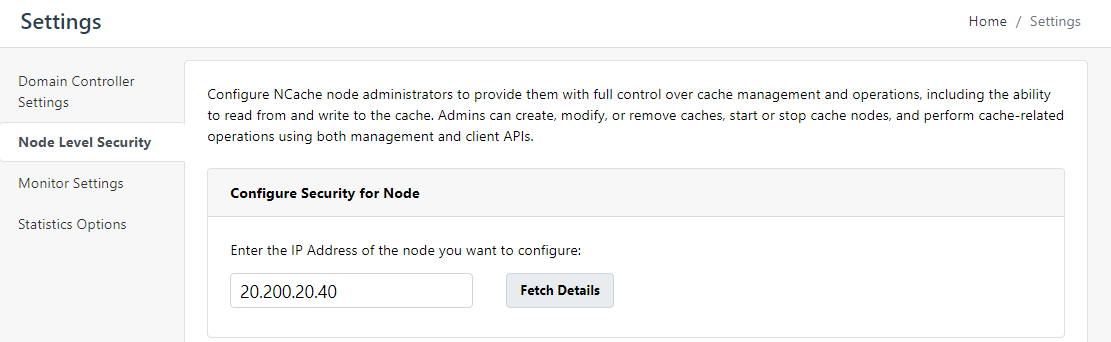
- チェックボックスを選択します セキュリティを有効にする次に、 ユーザーまたはグループ ノード上で操作を実行する権限を持っている必要があります。

- ソフトウェアの制限をクリック Save.
同種のセキュリティ設定の構成
XNUMX つのノードのセキュリティ設定をセットアップした後、そのクラスタ内の他のノードに IP アドレスを指定して同様のセキュリティ設定を追加するように求めるプロンプトが表示されます。キャッシュの使用中に問題が発生しないようにするには、クラスター内のすべてのノードで同様のセキュリティ設定を構成する必要があります。
- すべてのノードの IP アドレスを追加した後、 Save.
- クリックすると Saveを実行すると、同じセキュリティ設定がクラスター内の他のすべてのノードに適用されます。

次回起動してアクセスすると、 NCache Management Center では、承認されたログイン資格情報を要求するログイン プロンプトが表示されます。 さらに、これらのサーバーノードのセキュリティ設定は、次の場所にも保存されます。 セキュリティ.ncconf 下 タグ。
ユーザーの追加/削除
セキュリティを有効にした後 NCache ノードでは、必要なアクセスレベルに基づいてユーザーやグループを追加または削除できます。 NCache サポート ノード管理者ノードレベルの管理操作を実行できる者、 ユーザーをキャッシュする特定のキャッシュへのアクセスのみを許可されている者。 ノード管理者 上記の手順で既に設定済みです。 ユーザーまたはグループ セキュリティを有効にするには、以下の手順に従ってください。ただし、キャッシュユーザーを追加するには、以下の手順に従う必要があります。
キャッシュユーザーの追加
このノードに設定されたノード管理者には、ノードと設定されたキャッシュのすべての権限があります。ただし、ノードではなくキャッシュにアクセスできるユーザーを作成する場合は、そのノードにキャッシュ ユーザーを設定できます。キャッシュ ユーザーを設定するには、以下の手順に従います。
- NCache 管理センター、クリック クラスター化されたキャッシュ or ローカルキャッシュ、要件に基づきます。
- キャッシュ名に対して、をクリックします 詳細を見る.
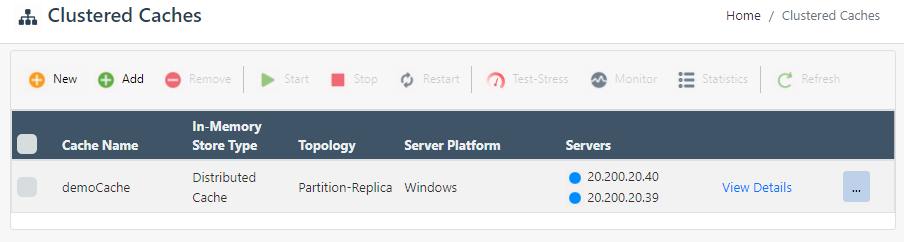
- これにより、キャッシュの詳細な構成ページが開きます。
- 同じページを下にスクロールすると、 詳細設定 (クラスター化キャッシュ) セクション。 選択する セキュリティと暗号化すると、1つ以上の ユーザーまたはグループ キャッシュ ユーザーとして構成します。

- 同様に、 gMSAキャッシュユーザーを追加するgMSAの詳細については、以下を参照してください。 gMSAの設定 のセクションから無料でダウンロードできます。
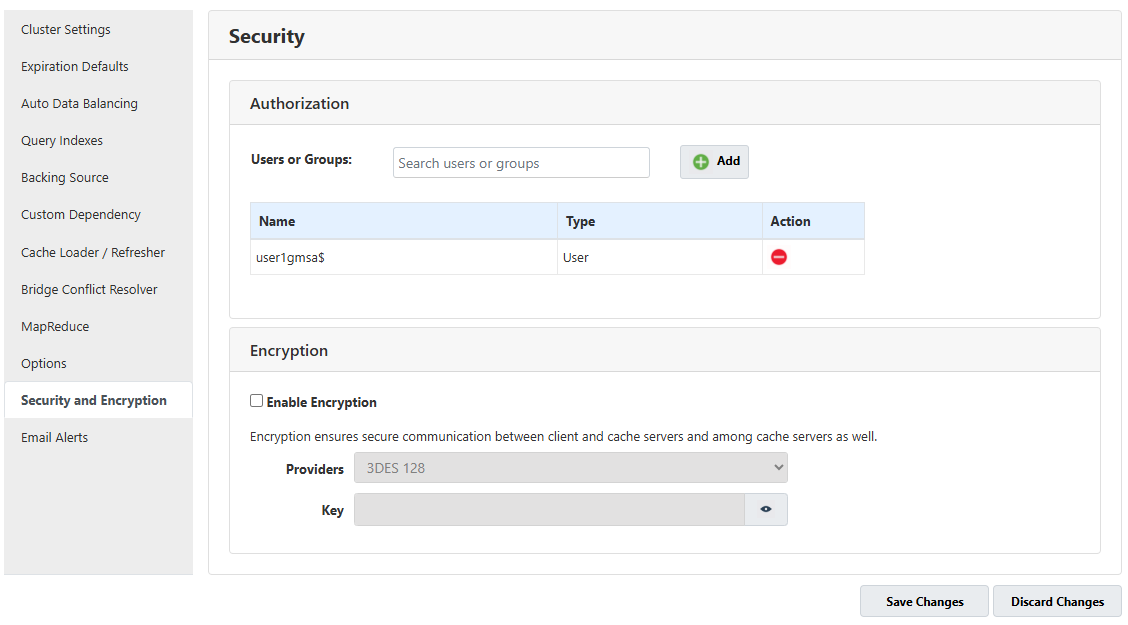
- ソフトウェアの制限をクリック 変更を保存 キャッシュユーザーまたはgMSAユーザーを正常に追加するには。
キャッシュユーザーの削除
以下の手順に従って、キャッシュユーザーを削除できます。
- NCache 管理センター、クリック クラスター化されたキャッシュ or ローカルキャッシュ、要件に基づきます。
- キャッシュ名に対して、をクリックします 詳細を見る.
- これにより、キャッシュの詳細な構成ページが開きます。
- 同じページを下にスクロールすると、 詳細設定 (クラスター化キャッシュ) セクション。 選択する セキュリティと暗号化すると、1つまたは複数を削除できるページが開きます。 ユーザーまたはグループ をクリックすると
 下 行動 .
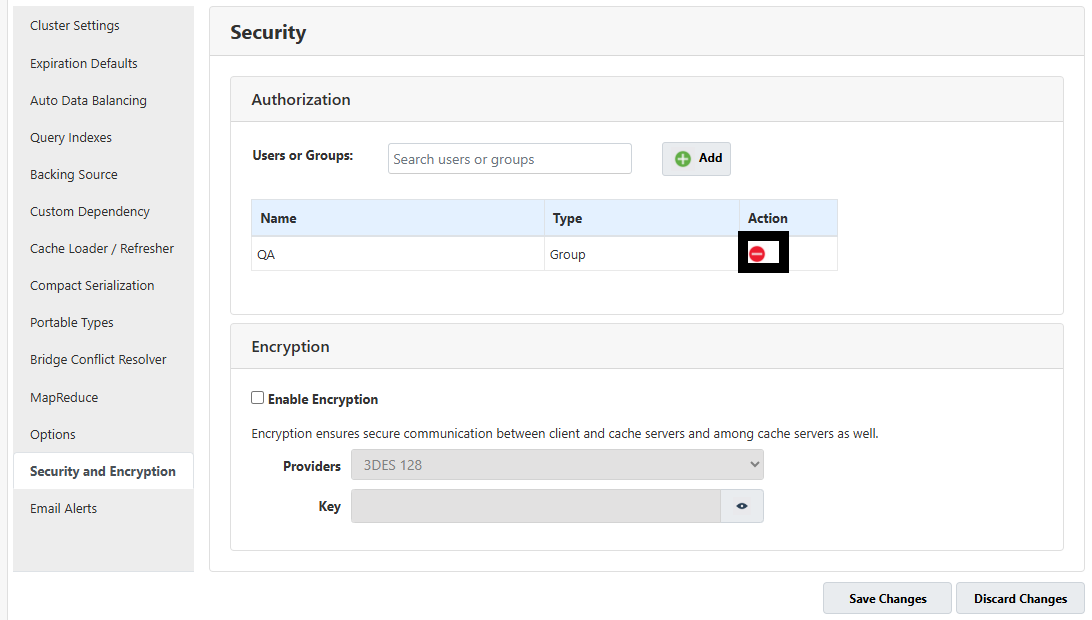
- ソフトウェアの制限をクリック 変更を保存 キャッシュユーザーを正常に削除するには。
資格情報のキャッシュ
これらのアクセスレベルの完全なメリットを得るには、 NCache LDAP は、ノード管理者 (ユーザー/グループ) とキャッシュユーザー (ユーザー/グループ) の 2 種類のユーザーをサポートしています。 NCache 独自の認証メカニズムを持たないため、追加されたすべてのユーザーは最初にその LDAP 資格情報に対して認証されます。登録済みの LDAP ユーザーが追加されると、 NCacheドメインコントローラーを介した検証チェックが常に実行され、ユーザーがドメインに登録されているかどうかが確認されます。このシナリオでは、ドメインコントローラーとの接続が切断されると検証が失敗し、ユーザーはいかなる操作も実行できなくなります。
これを回避するには、 NCache ユーザーの認証情報が保存される認証情報キャッシュを提供します。 NCache これにより、既に認証済みのユーザーは、プロセスの実行中に再度認証する必要がなくなります。デフォルトでは無効になっていますが、ユーザーは設定することで有効にすることができます。 NCacheServer.EnableCredentialCaching としてタグ付け True サービス構成ファイル内。
ユーザー資格情報認証
RSAベースの暗号化技術を利用することで、 NCache 認証時のユーザー認証情報の送信を保護します。管理ツールまたはクライアントがこれらの認証情報を認証する必要がある場合、サーバーのRSA-256公開鍵を要求します。サーバーは、プロセスのライフサイクルごとに新しい公開鍵と秘密鍵のペアを生成します。ツールとクライアントは、ユーザー認証情報(ユーザー名やパスワードなど)をサーバーの公開鍵で暗号化してから送信します。サーバーは、これらの認証情報を自身の秘密鍵で復号化し、ユーザーを検証します。このプロセスにより、認証情報は送信中に安全に保たれ、傍受や不正使用の脅威から保護されます。
資格情報のキャッシュを有効にする
NCache 認証済みユーザーの認証情報をキャッシュに保存することで、プロセスの実行中に認証が重複するのを防ぐ認証情報キャッシュ機能を提供します。この機能はデフォルトで無効になっています。有効にするには、 NCacheServer.EnableCredentialCaching タグを true に設定します。
<add key="NCacheServer.EnableCredentialCaching" value="true"/>
クライアントノードのセキュリティとアプリケーション認証
セキュリティを設定したら、 NCacheこれらのキャッシュに接続するアプリケーションは、認証情報を提供する必要があります。これらの認証情報により、キャッシュは承認されたユーザーを検証し、必要な権限を付与することができます。必要なユーザー認証情報を提供するには、以下の2つの方法があります。
ユーザーを認証するには NCache 管理センターの場合 NCache クライアントマシンにインストールされていない場合は、 プログラムでこれを行うには、 ユーザーID (NAIST) と パスワード 以下に説明するように。
- 詳細表示ページで、 クライアントノード タブを選択 クライアントノードIP セキュリティを設定する対象。
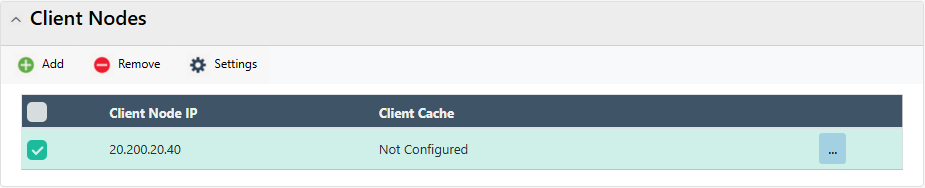
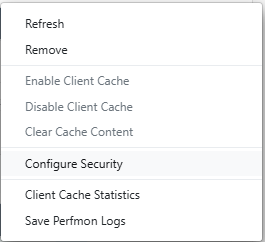
- クリック "...「に対して クライアントノードIP をクリックして セキュリティを構成する.
- 次のページが表示され、 ユーザーID (NAIST) と パスワード .
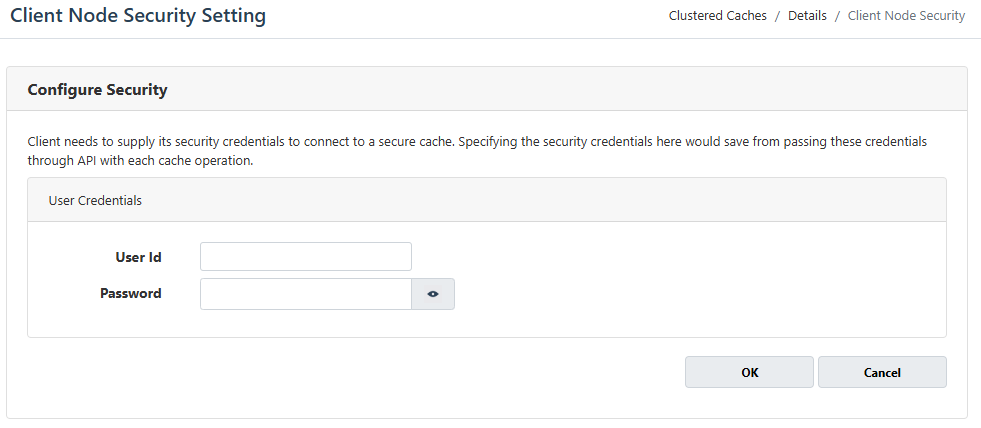
詳しくはこちら OK 変更を保存すると、成功通知が表示されます。
設定された資格情報を削除するには、このダイアログに戻り、入力した資格情報をクリアします。 ユーザーID (NAIST) と パスワード 、クリック OK 変更を適用します。
検証後、これらの資格情報は暗号化された形式で安全に保管されます。 client.ncconf クライアントマシン上で。 構成が正常に完了すると、このクライアント マシン上で実行されているすべてのアプリケーションは、今後の検証のために、指定されたユーザー資格情報をキャッシュに自動的に提供します。
重要
使い方 NCache API
ただし、 NCache アプリケーションが実行されているマシンに がインストールされていない場合は、プログラムで資格情報を提供できます。 NCache APIこのプログラムによる資格情報の提供により、コード内で必要な資格情報を動的に設定し、安全で承認されたキャッシュ アクセスを確保できます。
PowerShellを使用してセキュリティを有効にする
NCache また、キャッシュのセキュリティをシームレスに構成および管理するための PowerShell コマンドレットのセットも提供されます。以下を使用して、ユーザーの追加、セキュリティの有効化、セキュリティの無効化、およびユーザーの削除を行うことができます。
セキュリティを有効にする
に セキュリティを有効にする 以下のコマンドを実行する必要があります。このコマンドを実行するには、OS レベルの管理者権限が必要です。 NCache サーバー。
- このコマンドは有効にします NCache サーバー 20.200.20.11 のセキュリティ。マシン管理者の認証情報を使用して、David Watson が指定されたサーバー上でローカル管理者権限を持っていることを確認します。ユーザー Michael Parker はノード管理者として登録されており、これによりユーザーは以下の操作を実行できます。 NCache 管理業務。
 $machineAdmin = Get-Credential david_watson `
  Enable-NCacheSecurity -Server 20.200.20.11 `
  -MachineAdminCredential $machineAdmin -NodeAdminName michael_parker `
  -NodeAdminDN "CN=Michael Parker,OU=engineers,DC=example,DC=com" `
  -DomainController domain_controller -DomainControllerPort 389
- このコマンドは有効にします NCache サーバー 20.200.20.11 のセキュリティ。David Watson はローカル アカウントであり、ディレクトリを直接照会できないため、John Smith が -DirectoryBrowsingCredential を介して提供され、ディレクトリを参照し、Michael Parker の識別名をドメイン コントローラーに対して検証します。
$machineAdmin = Get-Credential david_watson `
 $directoryUser = Get-Credential john_smith `
 Enable-NCacheSecurity -Server 20.200.20.11 `
 -MachineAdminCredential $machineAdmin -NodeAdminName michael_parker `
 -NodeAdminDN "CN=Michael Parker,OU=engineers,DC=example,DC=com" `
 -DomainController domain_controller -DomainControllerPort 389 `
 -DirectoryBrowsingCredential $directoryUser
このコマンドは有効にします NCache IPアドレス20.200.20.11のサーバーに対するセキュリティ。セキュリティを有効にする前に、このコマンドはMichal Parkerがサーバー上で必要な権限を持っているかどうかを検証します。
ノード管理者の追加
ノードでセキュリティを有効にしたら、アクティブなLDAPディレクトリのノード管理者メンバーに、キャッシュ管理やキャッシュAPIへのアクセスなど、ノードに対する完全な制御権限を与える必要があります。
- このコマンドはユーザー David Watson を NCache IP アドレス 20.200.20.11 のサーバー上の admin。
$nodeAdmin = Get-Credential `
Add-NCacheUserOrGroup -Server 20.200.20.11 `
-AccessLevel Admin  -NodeAdminCredentials $nodeAdmin `
-UserOrGroupName david_watson `
-UserOrGroupDN "CN=David Watson,OU=engineers,DC=example,DC=com" `
-DomainController domain_controller
コマンドを実行する際は、マシンのローカル管理者(ドメインユーザー)のみが最初のノード管理者を追加できることにご注意ください。以降のノード管理者は、既存のノード管理者によって追加または削除できます。
- このコマンドは、IPアドレス20.200.20.11のサーバーでホストされている「demoCache」キャッシュのキャッシュユーザーとして、ユーザーDavid Watsonを追加します。
$nodeAdmin = Get-Credential `
Add-NCacheUserOrGroup -Server 20.200.20.11 `
-AccessLevel Cache -CacheName demoCache `
-NodeAdminCredentials $nodeAdmin -UserOrGroupName david_watson `
-UserOrGroupDN "CN=David Watson,OU=engineers,DC=example,DC=com" `
-DomainController domain_controller
- ユーザーグループを管理者として追加することもできます NCache 管理者グループ。次のコマンドは「Dev」という名前のグループを管理者として追加します。 NCache IPアドレス20.200.20.11のサーバー上の管理者グループ。
$nodeAdmin = Get-Credential `
Add-NCacheUserOrGroup -Server 20.200.20.11 `
-AccessLevel Admin  -NodeAdminCredentials $nodeAdmin `
-UserOrGroupName dev `
-UserOrGroupDN "CN=Dev,OU=engineers,DC=example,DC=com" `
-DomainController domain_controller
- このコマンドは、IPアドレス20.200.20.11のサーバーでホストされている「demoCache」キャッシュのキャッシュユーザーとしてgMSA「user1gmsa$」を追加します。
$nodeAdmin = Get-Credential `
Add-NCacheUserOrGroup -Server 20.200.20.11 `
-AccessLevel Cache -CacheName demoCache `
-NodeAdminCredentials $nodeAdmin -UserOrGroupName user1gmsa$ `
-UserOrGroupDN "CN=user1gmsa,CN=Managed Service Accounts,DC=example,DC=com" `
-DomainController domain_controller
お願い
Linuxでは、管理者グループ(sudo、root、wheelなど)を NCacheServer.LinuxAdminGroups タグを使用してノード管理者を構成します。
きめ細かなアクセス制御: キャッシュユーザーの追加
これで、ノードとそこに設定されているすべてのキャッシュのセキュリティ保護が完了しました。ただし、管理権限のない一部のユーザーによるキャッシュ操作へのアクセスを制限したい場合は、 キャッシュユーザーの追加ノード管理者と同様のコマンドレットを使用して、複数のユーザーまたはグループを追加できます。 AccessLevel キャッシュパラメータ。ユーザーがアクセスするキャッシュを CacheName パラメータ。次のコマンドを実行することでキャッシュユーザーを追加できます。
$nodeAdmin = Get-Credential `
Add-NCacheUserOrGroup -Server 20.200.20.11 `
-AccessLevel Cache -CacheName demoCache `
-NodeAdminCredentials $nodeAdmin -UserOrGroupName david_watson `
-UserOrGroupDN "CN=David Watson,OU=engineers,DC=example,DC=com" `
-DomainController domain_controller
ユーザーの削除
ユーザーの追加に加えて、ノード管理者には次の権限もあります。 ユーザーを削除.
- 以下のコマンドレットは、管理者ユーザー David Watson を削除します。 NCache IP アドレス 20.200.20.11 のサーバー:
$nodeAdmin = Get-Credential `
Remove-NCacheUserOrGroup -Server 20.200.20.11 `
-AccessLevel Admin -NodeAdminCredentials $nodeAdmin `
-UserOrGroupName david_watson
- 以下のコマンドは、管理者ユーザー David Watson を削除します。 NCache IPアドレス20.200.20.11のサーバー。
$nodeAdmin = Get-Credential `
 Remove-NCacheUserOrGroup -Server 20.200.20.11 `
-AccessLevel Cache -CacheName demoCache `
-NodeAdminCredentials $nodeAdmin -UserOrGroupName david_watson
- このコマンドは、サーバー20.200.20.11上のdemoCacheという名前のキャッシュから、gMSAキャッシュユーザーuser1gmsa$を削除します。削除操作の認証には、-NodeAdminCredentialsで指定された認証情報が使用されます。
$nodeAdmin = Get-Credential
Remove-NCacheUserOrGroup -Server 20.200.20.11 `
-AccessLevel Cache -CacheName demoCache `
-NodeAdminCredentials $nodeAdmin -UserOrGroupName user1gmsa$
- このコマンドは、IPアドレス20.200.20.11のサーバーでホストされているdemoCacheキャッシュからグループdevを削除します。
$nodeAdmin = Get-Credential
Remove-NCacheUserOrGroup -Server 20.200.20.11 `
-AccessLevel Cache -CacheName demoCache `
-NodeAdminCredentials $nodeAdmin -UserOrGroupName dev
セキュリティが有効になっているユーザーを削除しようとした際に、対象のユーザーが最後のユーザーである場合、システムはセキュリティを無効にするかどうかを尋ねるプロンプトを表示します。
セキュリティの無効化
NCache また、次のコマンドレットを使用して、構成されたノード管理者とキャッシュ ユーザーを削除せずにセキュリティを無効にするオプションも提供します。
Disable-NCacheSecurity -Server 20.200.20.40 -AdminCredentials(Get-Credential john_smith)
このコマンドレットを正常に実行するには、OSレベルの管理者権限が必要です。
セキュリティ設定を構成すると、それが セキュリティ.ncconf で出荷された設定ファイル %NCHOME%\config.
