분산 캐시는 모든 사용자가 캐시에 저장되어 있거나 네트워크를 통해 이동하는 데이터에 직접 액세스할 수 있는 대규모 데이터 센터에 배포되는 경우가 많습니다. 이 간단한 기능은 애플리케이션이 민감한 데이터를 캐시해야 하고 다른 모든 사용자에게 캐시 액세스를 허용할 여유가 없을 때 문제가 됩니다. 애플리케이션이 항공사 데이터를 처리한다고 가정해 보겠습니다. 엄청난 양의 데이터 기록이 있는데, 누군가가 그 정확성에 간섭하길 원하시나요? 여기서 필요한 것은 데이터를 암호화하고 액세스를 보호하는 것입니다. 이 목적을 위해, NCache 견고한 암호화 메커니즘, LDAP 지원 디렉토리 서비스 등을 제공합니다. 이 블로그에서는 모든 보안 조치에 대해 자세히 설명합니다. NCache 귀하의 응용 프로그램 데이터를 사용합니다.
캐시 클라이언트에 의한 데이터 암호화
중요한 데이터를 분산 캐시에 저장하기 전에 암호화하여 보호할 수 있습니다. 그렇지 않으면 직렬화된 형식의 이 캐시 데이터는 연결을 가로채는 모든 사람이 쉽게 액세스할 수 있습니다. 데이터를 암호화하면 해당 데이터가 암호문으로 변환되므로 올바른 암호 해독 키를 가진 사람만 원본 정보에 액세스할 수 있습니다. 무단 액세스를 방지하려면, NCache 데이터에 대해 다음 암호화 알고리즘을 지원합니다.
- 3DES-128
- 3DES-192
- AES-128
- AES-192
- AES-256
- AES-FIPS 128
- AES-FIPS 192
- AES-FIPS 256
사용자 친화적인 환경을 통해 암호화를 쉽게 활성화할 수 있습니다. NCache 관리 센터. 또한 다음 블로그에서 암호화에 대해 자세히 알아볼 수 있습니다. 암호화 자세히 알아보기 NCache.
전송 계층 보안을 사용한 보안 연결
NCache 애플리케이션에 TLS 1.2 암호화를 제공합니다. 이 프로토콜을 활성화하면 네트워크를 통해(예: 서버와 클라이언트, 다른 서버, 캐시 및 브리지 간) 데이터를 공유할 때 애플리케이션 데이터(이전 예를 계속할 경우 비행 정보)를 암호화합니다. 일반적으로 사람들은 브리지 통신 및 WAN(광역 네트워크)과 같은 공용 네트워크를 통한 트래픽만 암호화합니다. 그러나 민감한 애플리케이션의 경우 모든 네트워크 트래픽을 암호화해야 합니다.
TLS는 다음을 포함하는 통신 당사자 간에 인증서를 공유하여 이를 보장합니다.s 보안 연결을 위한 수탁자 역할을 하는 키입니다. 또한 데이터 암호화보다 리소스 집약도가 낮으면서도 이 작업을 수행합니다. 다음을 사용하여 보안 연결을 활성화할 수 있습니다. NCache 제공된 단계에 따라 TLS 암호화 TLS 암호화 구성 NCache.
NCache 보안 인증 & 승인
인증을 통해 등록된 사용자만 캐시/노드 작업을 수행할 수 있습니다. 인증에는 노드 관리자(사용자/그룹)와 캐시 사용자(사용자/그룹)라는 두 가지 액세스 수준이 있습니다. 하나는 다른 캐시 작업과 함께 관리 작업과 관련됩니다. 다른 하나는 캐시 API 액세스로 제한됩니다.
인증을 위해 활성화하면 NCache 캐시 또는 노드에 대한 보안을 유지하려면 캐시에 액세스하는 모든 클라이언트를 먼저 서버 측의 LDAP 디렉터리 또는 Active Directory에 대해 유효성을 검사해야 합니다. 따라서 다음을 수행할 수 있습니다. 보안 구성 자격 증명을 사용하는 캐시 클러스터/노드의 경우 NCache 관리 센터 및 PowerShell 도구.
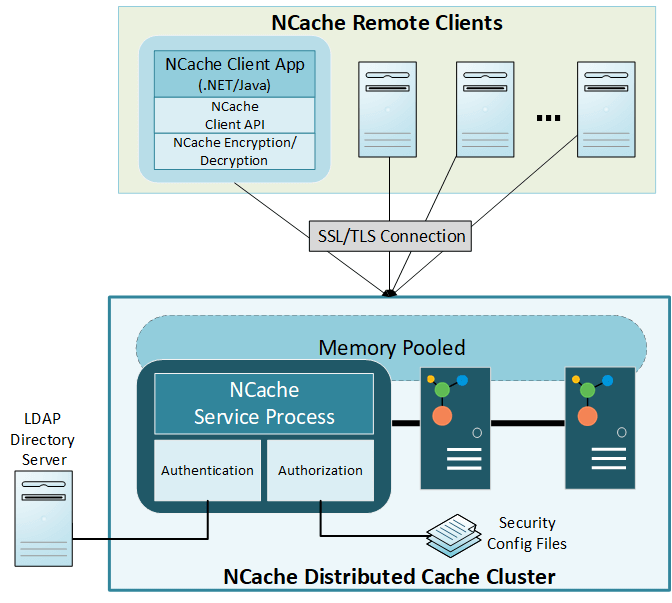
그림: 의 보안 및 암호화 아키텍처 NCache
맺음말
민감한 데이터를 처리하는 곳에서는 보안이 가장 중요합니다. NCache 이 블로그에서 설명한 것처럼 빠른 인메모리 분산 솔루션과 함께 다양한 보안 및 암호화 옵션도 제공합니다. 이러한 옵션은 미션 크리티컬 애플리케이션이 성능을 위해 보안을 구성할 필요가 없도록 보장합니다. 그래서, 당신은 무엇을 기다리고 있습니까? 다운로드 NCache 오늘은 편히 앉아 긴장을 풀고 NCache 애플리케이션 보안 요구 사항을 처리합니다.