配置缓存数据加密
NCache 数据加密会对缓存中可能存储的敏感信息进行加密,并使用 AES-256 或 3DES 算法将其转换为“密文”,使其无法读取。这样即使直接从缓存中检索信息,也能确保信息的加密性和安全性。缓存数据加密的配置方式如下。了解更多相关信息,请继续阅读。 开始.
如何添加或更改 KEK 和 CEK
您可以为两者添加或更改 KEK 和 CEK。 远程客户端 和 缓存服务器 可以通过手动编辑配置文件或使用命令行工具来实现,如下所述:
手动编辑 NCache 配置
- 要添加或更改 KEK,请更新 NCache 服务配置文件使用以下键值对:
<add key="NCacheServer.KeyEncryptionKey" value="[Valid AES 256 KEY]"/>
- 同样,要添加或更改 CEK,请更新 NCache 服务配置文件使用以下键值对:
<add key="NCacheServer.CredentialsEncryptionKey" value="[Valid AES 256 KEY]"/>
重要提示
此 NCache 除非提供有效的 KEK 和 CEK,否则服务将无法启动 NCache 服务配置文件。
默认情况下, NCache 安装程序会将默认密钥(预定义的加密密钥)添加到配置文件中。为了增强安全性,建议更新 NCache 远程客户端或缓存服务器的服务配置文件。更新密钥后,重新启动 NCache 服务和缓存流程以使更改生效。
重要提示
远程客户端上的 KEK 和 CEK 可以与服务器节点不同,但所有服务器节点必须使用相同的 KEK 和 CEK。
使用PowerShell
此 设置NCServiceConfigSetting cmdlet 修改或添加键值对 Alachisoft.NCache.Service.dll.config 档案 NCache 服务器。如果更改是热生效的,则无需重启服务器即可立即生效。 NCache 服务。以下命令在服务中设置不同的键值对。 Alachisoft.NCache.Service.dll.config 文件中。
- 此命令设置
NCacheServer.EventBulkCount中的键值对 Alachisoft.NCache根据您的要求修改 .Service.dll.config 文件。
Set-NCServiceConfigSetting -Key NCacheServer.EventBulkCount -Value 50
- 此命令设置
NCacheServer.EnableCacheLastAccessCount中的键值对 Alachisoft.NCache.Service.dll.config 服务器 20.200.20.39 上的文件。
Set-NCServiceConfigSetting -Key NCacheServer.EnableCacheLastAccessCount `
                           -Value false -Server 20.200.20.39
- 此命令设置
NCacheServer.EnableCommandThresholdLogging中的键值对 Alachisoft.NCache.Service.dll.config 根据您的要求归档。
Set-NCServiceConfigSetting -Key NCacheServer.EnableCommandThresholdLogging -Value false
- 此命令设置
NCacheServer.EnableCommandThresholdLogging中的键值对 Alachisoft.NCache.Service.dll.config 根据您的要求归档,使用安全性 证书.
Set-NCServiceConfigSetting -Key NCacheServer.EnableCommandThresholdLogging -Value false `
                           -Credentials(Get-Credential john_smith)
下面将讨论这些关键点:
| Keys | 数据类型 | 价值 | 描述 |
|---|---|---|---|
| NCache服务器.EventBulkCount | <String> |
50 | 指定服务器向客户端批量发送的事件数量,此批量大小可配置。此功能仅适用于客户端版本 4404 或更高版本。默认值为 50,且不能小于 1。 |
| NCache服务器.EnableCacheLastAccessCount | <String> |
假 | 启用或禁用收集 LastAccessCount 数据,用于跟踪缓存项被访问的次数。 |
| NCache服务器.启用命令阈值日志记录 | <String> |
假 | 此 NCacheServer.EnableCommandThresholdLogging 控制数据源操作(例如,读取通过、写入通过)的阈值日志记录。启用后, NCache 跟踪通过数据源提供程序执行的操作的执行时间,如果任何操作超过定义的 CommandExecutionThreshold,则记录警告。 |
缓存级加密:保护缓存数据
对于现有缓存,可以通过以下步骤启用加密:
使用 NCache 管理中心
启动 NCache 管理中心通过浏览 http://localhost:8251 or
<server-ip>:8251.在左侧导航栏中,单击 集群缓存 or 本地缓存,具体取决于要配置加密的缓存。针对缓存名称,点击 查看详情.
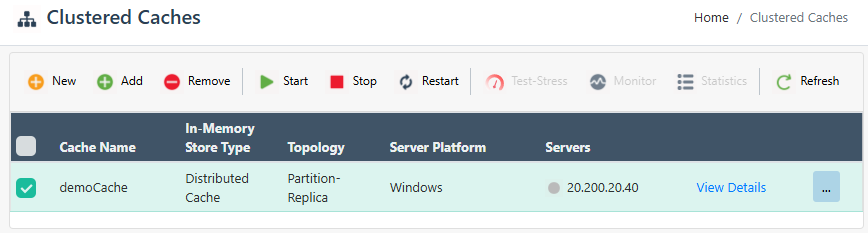
这将打开缓存的详细配置页面。 前往 高级设置 标签并点击 安全与加密 在左侧栏中。
添加 用户或组 ,在 授权 部分。请注意,您需要 在所有缓存服务器上启用节点安全性 在添加缓存用户或组之前。
在加密下,选择 启用加密 复选框以启用加密。
从给定的选项中选择符合您要求的加密提供程序 我们的医生 下拉列表。
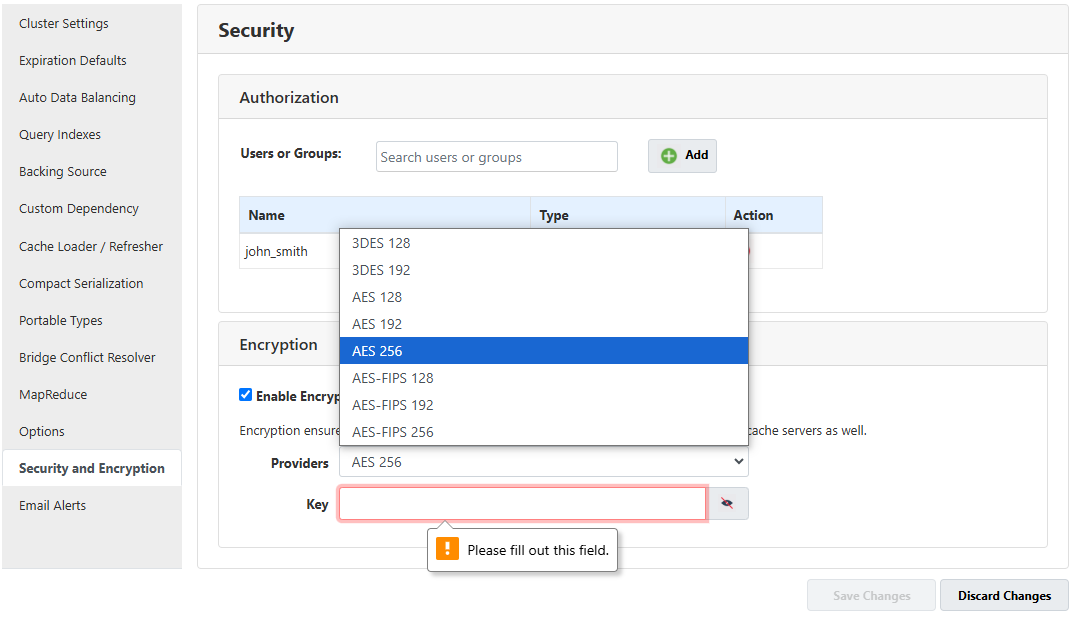
- 在 主要 文本框。这是 32 位加密算法的 256 个字符密钥。
注意:
不同的加密提供商需要不同的密钥长度。
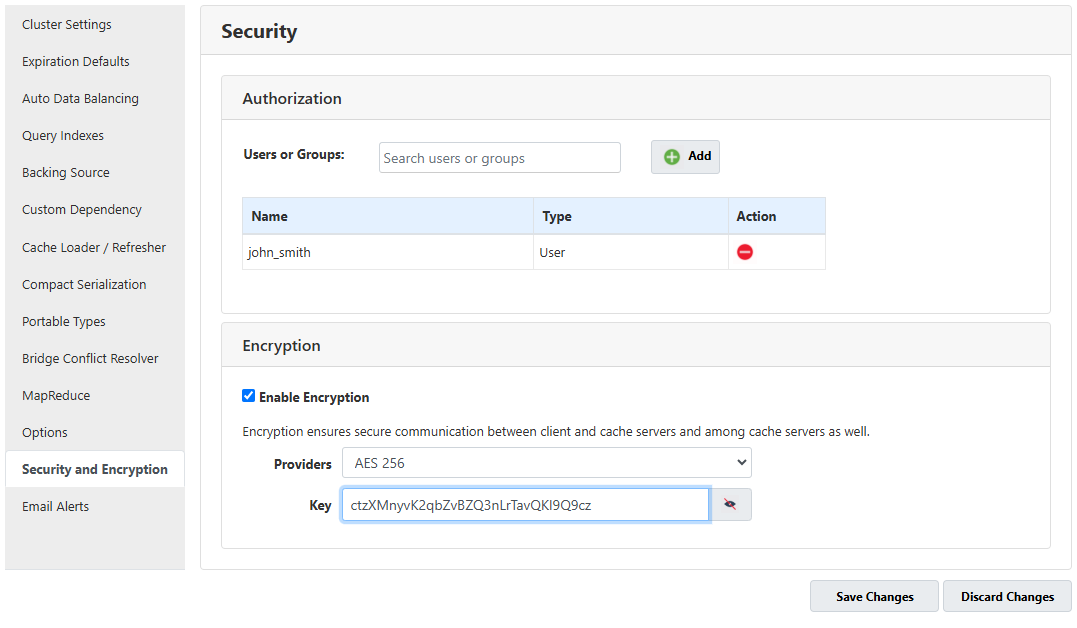
- 点击 保存更改 将此配置应用于缓存。
注意:
可以在创建缓存时启用加密。
使用PowerShell
还可以使用 PowerShell cmdlet 配置加密以启用和禁用加密,如下所述。
启用加密
至 启用加密 在缓存服务器上运行以下命令。
- 此命令启用缓存服务器 20.200.20.40 上的加密。 演示缓存.
Enable-NCEncryption -CacheName demoCache -Server 20.200.20.40 -Key ctzXMnyvK2qbZvBZQ3nLrTavQKI9Q9cz -Provider AES256
- 此命令启用 demoCache 缓存服务器 20.200.20.39 和 20.200.20.40 上的加密。
Enable-NCEncryption -CacheName demoCache -Server "20.200.20.39,20.200.20.40" `
                    -Key txujoegdxzwiophd -Provider TripleDES128
- 此命令启用 demoCache 在缓存服务器 20.200.20.39 和 20.200.20.40 上的加密。 证书 用于身份验证。
Enable-NCEncryption -CacheName demoCache -Server "20.200.20.39,20.200.20.40" `
                    -Key txujoegdxzwiophd -Provider TripleDES128 `
                    -Credentials (Get-Credential john_smith)
禁用加密
至 禁用加密 在缓存服务器上运行以下命令。
- 此命令禁用缓存服务器 20.200.20.40 上的加密。 演示缓存.
Disable-NCEncryption -CacheName demoCache -Server 20.200.20.40
- 此命令禁用位于 20.200.20.39 的缓存服务器对 demoCache 的加密,使用 证书 用于身份验证。
Disable-NCEncryption -CacheName demoCache -Server 20.200.20.39 `
                     -Credentials (Get-Credential john_smith)
手动编辑 NCache 配置
您的 配置文件 将包含以下标签:
<configuration>
...
    <encryption enable-encryption="True" key="ctzXMnyvK2qbZvBZQ3nLrTavQKI9Q9cz" provider="AES 256"/>
...
</configuration>
配置 TLS 加密 NCache
而 NCache 提供加密,简单的加密不能保证安全性,也不会牺牲性能。 NCache 需要数据以各种方式进行进程外通信,具体取决于您的设置,例如服务器和客户端之间、不同服务器之间、缓存之间以及桥接器之间。您可以根据漏洞和网络安全保障,根据需要使用 TLS 保护特定的通信流。
